
La mitad de los líderes de seguridad identifica los ataques contra sistemas de inteligencia artificial como su principal brecha de preparación, según la edición 2027 del estudio de PwC, basada en 3.934 ejecutivos de 71 países.
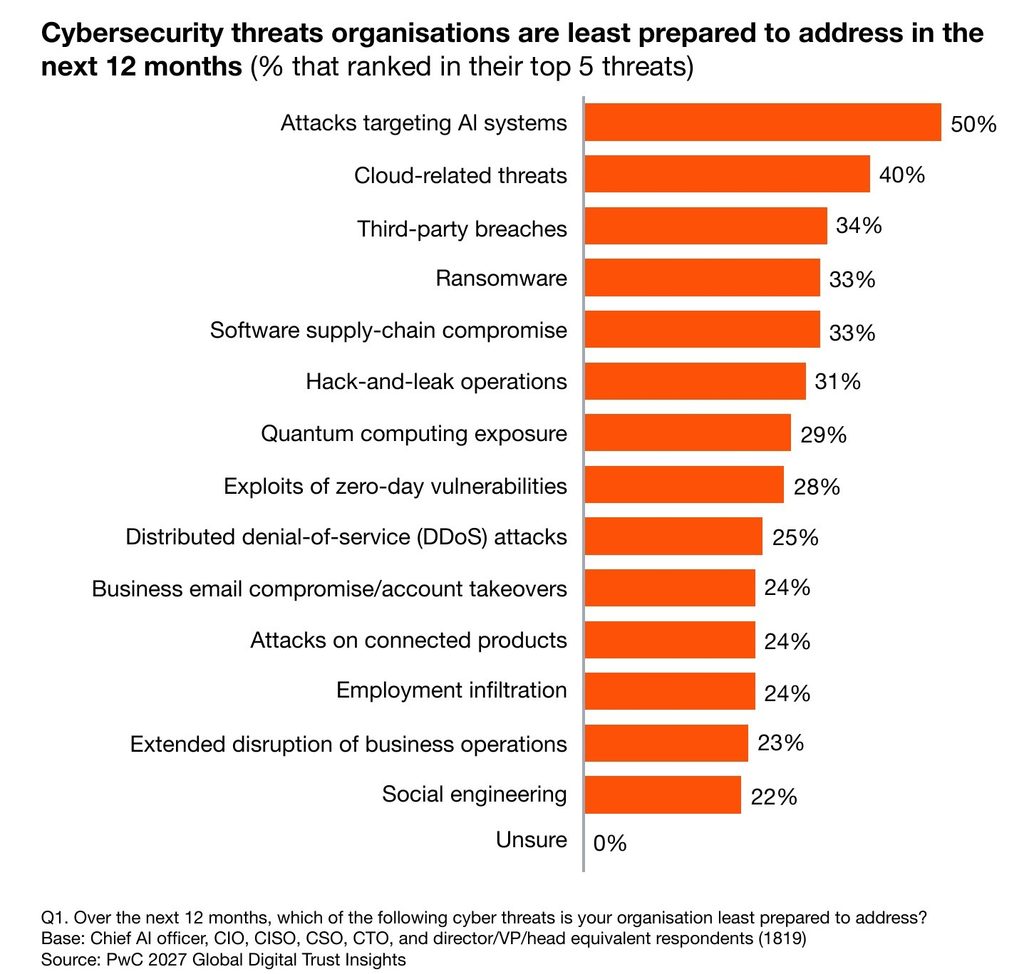
Los ataques dirigidos a sistemas de inteligencia artificial encabezan la lista de amenazas para las que las empresas se sienten menos preparadas. Es la conclusión del PwC Digital Trust Insights 2027, publicado el 1 de octubre: el 50% de los líderes de seguridad ubica este riesgo como su principal brecha, por sobre las amenazas en la nube (40%), las brechas de terceros (34%) y el ransomware (33%).
El estudio llega a su edición número 29; antes se llamaba Global State of Information Security Survey. Esta vez encuestó a 3.934 ejecutivos de negocios y tecnología en 71 países, entre mayo y julio de 2026. El 12% de la muestra corresponde a América Latina, aunque el informe no desagrega resultados por región.
Dónde falla la defensa ante IA
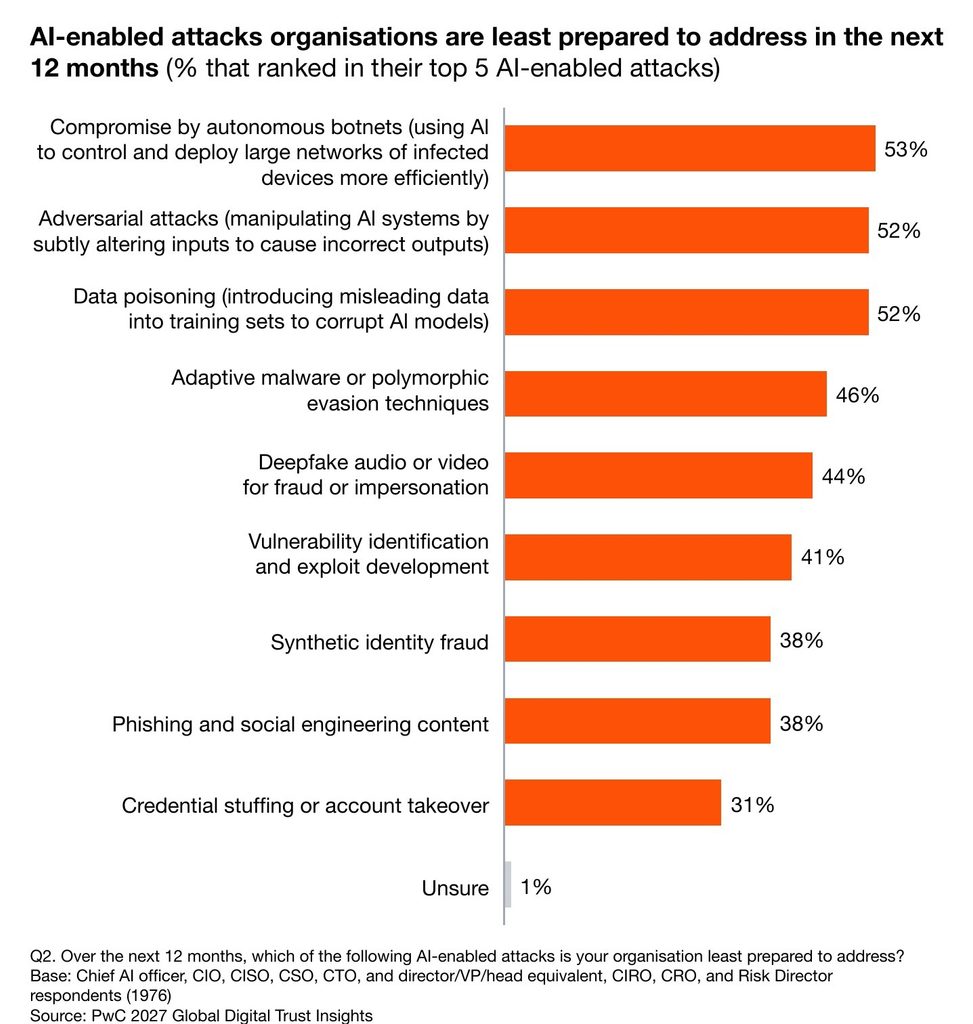
Entre los ataques habilitados por IA, las organizaciones se declaran menos preparadas frente a:
- botnets autónomas (53%)
- ataques adversariales (52%)
- envenenamiento de datos o data poisoning (52%)
Al mismo tiempo, la IA domina la agenda de inversión. El 58% de los líderes de seguridad la ubica entre sus prioridades de presupuesto, y el 84% de los líderes de seguridad y finanzas espera que el presupuesto de ciberseguridad aumente, seis puntos más que el año anterior.
La responsabilidad por la gobernanza de la IA sigue repartida. Entre los CEOs y líderes de seguridad y riesgo, el 29% la asigna al CIO, CTO o área de tecnología, el 26% a un líder o área dedicada a IA y solo el 17% al CISO.
“La IA está creando tanto una nueva clase de riesgo de seguridad como una de las mayores oportunidades que han tenido los defensores en décadas”, afirma en el informe Phil Venables, socio de Ballistic Ventures.
Autonomía, pero con supervisión
Solo el 22% autorizaría acciones totalmente autónomas de IA en la defensa. El 38% opera con autonomía parcial y el 36% mantiene procesos liderados por personas con apoyo de IA.
Las tareas que más se delegan a agentes autónomos son:
- enriquecimiento y correlación de threat intelligence (49%)
- cuarentena o eliminación de correos de phishing (47%)
- remoción de malware y remediación de sistemas (46%)
Las principales barreras para darles más autonomía son tres: la madurez y confiabilidad de la tecnología (55%), la rendición de cuentas y explicabilidad de sus decisiones (46%) y las habilidades de los equipos para supervisarla y gobernarla (44% de los CISO).
“Para tener éxito en la era de la IA, necesitamos poder defendernos a velocidad de máquina”, señala Matt Rowe, Chief Security Officer de Lloyds Banking Group.
Datos y continuidad, la deuda pendiente
Apenas el 5% ha implementado por completo todas las medidas de riesgo de datos que evalúa el PwC Digital Trust Insights, frente al 7% del año anterior. En promedio, las organizaciones aplican 3 de 7. La clasificación de datos está plenamente implementada en el 49% de los casos y la prevención de fuga de datos (DLP) en el 48%. Solo el 39% tiene planes de continuidad operacional formalizados e integrados que abordan el riesgo cibernético.
La geopolítica también está moviendo decisiones. El 50% está cambiando su gestión de riesgo de proveedores y terceros, y el 49% ajusta sus seguros cibernéticos, su respuesta a incidentes y su manejo de crisis. En computación cuántica, solo el 21% implementa medidas de seguridad y el 49% aún no comienza.
El informe completo está disponible para descarga en el sitio de PwC.