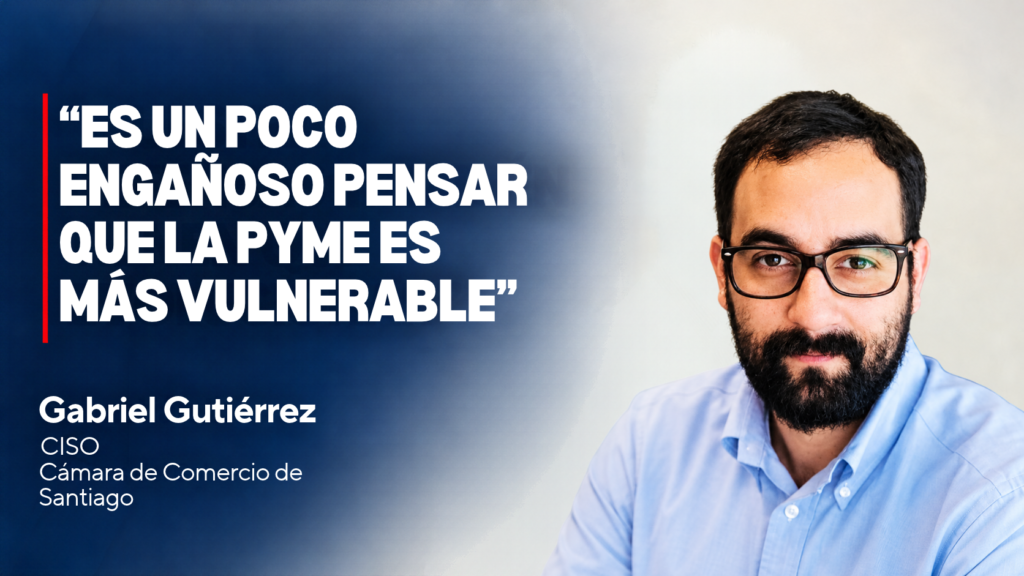
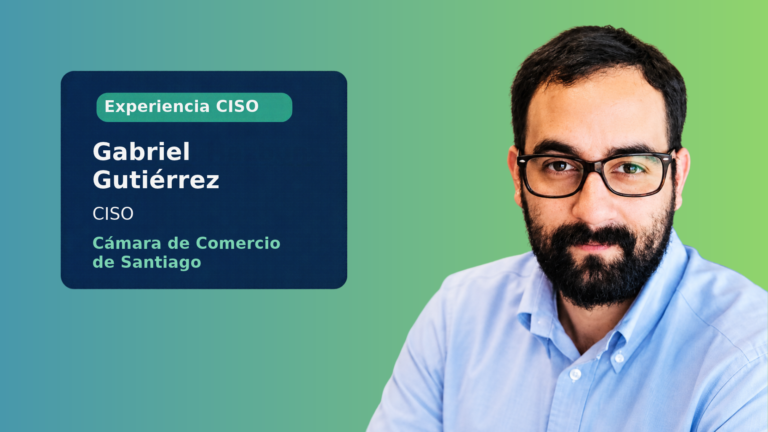

La ciberseguridad de las pymes se volvió un asunto de toda la cadena de suministro, especialmente considerando que los incidentes suelen llegar a través de proveedores cuyo nivel de seguridad digital no siempre es el que se le exige a una gran empresa. En conversación exclusiva con ZonaCISO, Gabriel Gutiérrez, CISO de la Cámara de Comercio de Santiago (CCS), dijo que la mejor estrategia de las grandes empresas es ayudar a madurar a sus proveedores pymes, en un escenario donde el cibercrimen se ha vuelto un negocio de escala global y donde la respuesta no puede ser improvisada.
La Cámara de Comercio de Santiago (CCS) reúne a más de 2.300 empresas de todos los tamaños y sectores y las más recientes estadísticas desglosadas, del año 2023, muestran que las pequeñas y medianas empresas son el grueso de los asociados y tres de cada cuatro son pymes.
En este contexto de asociación, Gabriel Gutiérrez cumple cuatro roles: el de CISO de la CCS, el de Secretario Ejecutivo del Comité de Ciberseguridad Gremial, el de Delegado de Ciberseguridad ante la Ley Marco de Ciberseguridad (Ley 21.663), dada la calificación de la CCS como OIV, y el de uno de los directores representantes de la CCS en la Alianza Chilena de Ciberseguridad. En esta conversación con ZonaCISO habla de los riesgos de la cadena de suministro, de las pymes que prestan servicios a las grandes empresas, del cibercrimen y de la gobernanza.
¿Por qué la cadena de suministro concentra la mayoría de los incidentes?
Hoy en día, en Latinoamérica, la mayoría de los ciberincidentes que generan brechas de datos (74%) se originan o tienen relación con cadenas de suministro o terceros, y, a nivel global, cerca de la mitad (48%), según el Data Breach Investigations Report (DBIR) 2026 de Verizon. En este sentido, todos hablamos de los riesgos desde el punto de vista de la cadena de suministro, pero pocos se hacen cargo. Al tratar con un proveedor, las empresas suelen entregar una política y un checklist, pero la verdad es que eso no da reales garantías de seguridad. A veces pasa que se da un servicio sin tener claridad sobre cómo se está entregando, en términos de su alcance y de cuáles son los recursos que se utilizan para proveerlo. Con eso mapeado, uno dice: yo ocupo este recurso de esta parte, este otro me lo da un tercero y quizás ese viene de un cuarto. Eso es parte de los desafíos cuando se trata de proteger toda la cadena. El control pasa inicialmente por un “due diligence”, posteriormente por definiciones contractuales y niveles de servicio, pero la clave está en el monitoreo permanente sobre los servicios que se reciben, así como en el desarrollo de su nivel de madurez.
¿Son las pymes el eslabón más débil de la cadena en ciberseguridad?
Si hablamos desde el punto de vista de una organización más riesgosa, en la pyme hay un factor de riesgo importante que son los “recursos”, pero este no determina necesariamente su real nivel de seguridad, porque uno se pregunta si efectivamente van a destinar tiempo y foco a atender materias de seguridad además de las propias de su negocio y tamaño. Yo creo que esa es la gran brecha que hoy en día existe, la de cómo las pymes pueden generar confianza hacia los clientes o los negocios que eventualmente las contratan, y que estos de alguna manera puedan reconocer que efectivamente cumplen con ciertas características que implican ser un poco más seguros.
La madurez organizacional en la seguridad está condicionada, sin duda, por los recursos que tiene la organización. Entonces, una pyme es compleja, pero no significa que sea menos segura. Ahí también depende mucho de la orientación de la pyme y del enfoque. Hoy existen los mecanismos para hacer seguridad en una gran corporación y en una pyme, y los riesgos, en el fondo, van a ser los mismos. Eso sí, desde el punto de vista de la estructura y del gobierno, es distinto.
En una pyme, cuando son diez personas, va a haber una persona que va a tener todos los sombreros, el de tecnología, el de seguridad y ciberseguridad, el de cumplimiento, el de riesgos, entre otros. Eso lo hace un poco más difícil desde la perspectiva del gobierno, pero a la vez lo hace más práctico y ligero a la hora de implementar medidas de control.
Yo digo que a veces es medio engañoso pensar que la pyme es más vulnerable. Ahí yo creo que hay un cierto sesgo, porque hay que recordar que la pyme también tiene una capacidad de adaptación y flexibilidad brutal, que una compañía de un calibre un poco más grande, en general, no tiene.
¿Puede la IA ayudar a las pymes a cerrar su brecha en ciberseguridad?
Con herramientas y tendencias emergentes como la IA hay más capacidades de seguridad que pueden ser aprovechadas por pymes y por otras organizaciones que no tienen los recursos para invertir en grandes servicios u organizaciones en materia de ciberseguridad. A diferencia de hace unos 10 años, si bien hoy el entorno es mucho más riesgoso, también existen las herramientas y servicios a costos razonables, de pago por uso e inclusive gratuitos para una pyme, para poder implementar medidas que dan garantías de su nivel de seguridad.
En el caso de la IA, es básicamente un martillo. Tú lo puedes ocupar para construir una mesa o una silla, o para golpear a alguien. Tiene cosas buenas y cosas no tan buenas, pero sí tiene una característica transversal que aprovechamos todos, y en especial el cibercrimen, que es la democratización del uso de capacidades, cualquiera que sea, desde el desarrollo de competencias, la explotación de brechas de seguridad, a cosas más concretas, como crear un sitio web, hasta implementar un servicio de monitoreo, o, en el caso de la ciberseguridad, realizar revisiones de seguridad en aplicativos y en la red, detección de vulnerabilidades e inclusive, hoy día, hasta remediación automatizada.
¿Cómo puede una gran empresa ayudar a sus proveedores pymes a ser más seguros?
Para las grandes compañías o los negocios que ya tienen una envergadura considerable, si tienen pymes que les proveen buenos servicios de nicho, una de las estrategias es ayudarlas a desarrollar su nivel de madurez. Por ejemplo, a proveedores de software que no tienen capacidad de invertir en servicios de ethical hacking, se los das, si es una capacidad que ya tienes instalada.
En el fondo es “ayúdame a ayudarte”, porque ellos cumplen un rol en la cadena y si les contratas ese servicio es porque tienes la necesidad. Entonces, la mejor estrategia de ganar-ganar es, con las capacidades que yo tengo instaladas, ayudarles a desarrollarse y, desde la perspectiva estratégica de un gerente de seguridad o ciberseguridad, eso te da claridad y sensibilidad sobre el nivel de madurez que tienen tus proveedores. Entonces, en el fondo, no te vas a quedar con un simple checklist, sino con una visión de cómo están administrando sus riesgos.
Esa visión, yo creo que se está dando. Porque, por lo menos en el ecosistema de seguridad, se fomenta la colaboración, tanto a nivel del regulador, como a nivel gremial y el mundo privado. Nadie genera ni provee un negocio sin estar relacionado con otro. Entonces, la única forma de desarrollarse en materia de seguridad es colaborando.
¿Sigue siendo el factor humano el eslabón más débil dentro de cada empresa?
Siempre ese va a ser un tema, coloquialmente algunos lo llaman la capa 8; otros, el eslabón menos entrenado. En cualquier caso, esa va a ser una realidad que siempre va a existir, porque está intrínsecamente relacionada con lo humano. Es súper difícil entrenar personas y generar hábitos. Es algo que tiene que ser un proceso vivo y continuo. Nosotros llevamos varios años trabajando ese tema, el de la conciencia y la cultura. La concientización no puede parar. Si se hace como un curso de una vez cada uno o cinco años, estás condenado, te va a pasar.
Yo creo que los atacantes hoy se apoyan mucho en expertos en ingeniería social y inclusive en psicólogos, que les entregan herramientas adicionales para ejecutar fraudes. Todos somos personas y eventualmente todos podemos caer, pero tampoco somos 100% ingenuos, entonces tienen que tocar una fibra para que tú efectivamente caigas.
Pero por otra parte, también están los mecanismos adicionales que permiten mitigar estos escenarios y resguardar una cuenta comprometida, por ejemplo, la autenticación multifactor, idealmente para todas las plataformas. Porque, ¿qué puede pasar? Si tú utilizas una credencial comprometida, no necesariamente esa credencial va a tener el acceso que el ciberdelincuente desea, pero te puede llevar a otra, o generar la confianza, o hacerse pasar por otra que sí la tenga. Y vamos escalando.
¿Qué áreas debería priorizar la industria en ciberseguridad hacia 2027?
Los detalles del plan de la CCS son confidenciales, pero si hablamos de la industria en general, lo que sí es que las organizaciones deben empezar a preocuparse de la gobernanza y de la seguridad por diseño, con énfasis en la IA. Hoy es un gran tema porque ya no existe una dependencia exclusiva de un área tecnológica para generar productos digitales, y ese es el primer flanco. Yo me acuerdo de que hace 10 años el área de marketing quería sacar una campaña digital, iba a TI, se hacía un proyecto o se levantaba la iniciativa y entraba en un ciclo que se demoraba varios días, semanas o meses, el cual tenía una serie de requerimientos y controles. Hoy cada colaborador tiene la capacidad de generar una solución tecnológica y publicarla, así de simple.
Ahí es donde entra el término gobernanza. O sea, en un enfoque de alto nivel pero que considere diferentes ámbitos, gobierno de IA, de datos, de seguridad y ciberseguridad, de tecnologías, y todo en un marco de gestión de riesgo empresarial, que van de la mano y están estrechamente relacionados. Son clave, y las organizaciones, sí o sí, se tienen que enfocar en eso. De lo contrario, no va a haber una hoja de ruta clara, ni los roles y liderazgos para saber cómo abordar estos temas, y vas a establecer medidas de control reactivas que generan fricciones en los negocios y en la cadena de valor. Yo creo que el mayor peligro es que, al final, las organizaciones empiecen a ver la seguridad como el estorbo que empieza a limitar los negocios, su creatividad y su agilidad, porque faltó un marco que rayara la cancha. Y ese es el gobierno. A veces se pierde el norte, se percibe como que la seguridad no genera valor, pero una mirada interesante que un ejecutivo puede plantear es, sin duda, que la seguridad resguarda o mantiene ese valor, y esa es otra forma de rentabilizarla. En el fondo, nadie debería estar dispuesto a invertir en generar valor, si por un problema de seguridad todo aquello que se construyó se pierde o, incluso, te perjudica.