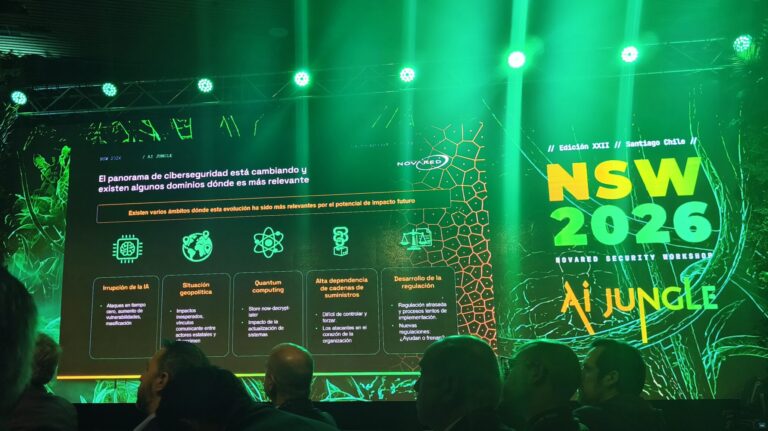

En el marco del Novared Security Workshop 2026, AI Jungle, el CEO de la empresa, Miguel Pérez, habló del “octubre negro”, un mes marcado por la falla PHP2Shell, la empresa india con certificados digitales de claves casi triviales y una intrusión a Anthropic mediante sus sistemas administrativos, y advirtió que, por más automatización que haya, la última decisión seguirá siendo humana.
Con más de 400 asistentes se realizó el martes 27 de octubre, en Centro Parque, Las Condes, el Novared Security Workshop 2026. El encuentro, que Novared organiza desde 2004, se centró este año en la relación entre inteligencia artificial y ciberseguridad bajo el lema AI Jungle, con una keynote de la futurista Letícia Setembro sobre las oportunidades y riesgos de la IA y una mañana de charlas técnicas.
En su charla, Setembro sostuvo que la IA será el principal motor de transformación de la ciberseguridad, apoyada en un dato del Foro Económico Mundial: un 94% la considera el factor más importante para el sector durante el próximo año.
Su tesis es que la inteligencia se vuelve abundante, la autonomía se expande y la confianza se vuelve escasa. Como ejemplo recordó el caso de Hong Kong en 2024, cuando un empleado de una empresa financiera autorizó transferencias por unos US$ 25 millones tras una videollamada con deepfakes de varios colegas, incluido el CFO. “La IA no inventa el crimen. Reduce el costo, amplía la escala y elimina barreras técnicas de entrada”, planteó, y llamó a pasar de creer por apariencia a confiar con evidencia: “La confianza será la infraestructura del futuro”.
Un octubre negro para la ciberseguridad
En su presentación de bienvenida, Pérez resumió el mes en tres casos. El primero fue PHP2Shell, dos vulnerabilidades críticas en PHP, un lenguaje que “todo el mundo daba por muerto” y que sigue detrás de buena parte de la web, cuyos parches de emergencia del 21 de octubre llevaron a varios gobiernos, incluida la primera ministra de Japón, a pedir que se revisaran o detuvieran sitios. El segundo, la autoridad certificadora india eMudhra, cuyos ocho certificados intermedios tenían claves tan débiles que una era el número 4 y terminaron bloqueados por los navegadores; para Pérez, es como si la firma de un notario se pudiera duplicar. El tercero, el que más lo sorprendió: una startup que entró a Anthropic no por el modelo, sino por los sistemas administrativos de terceros que usa la compañía. “No era rocket science”, dijo.
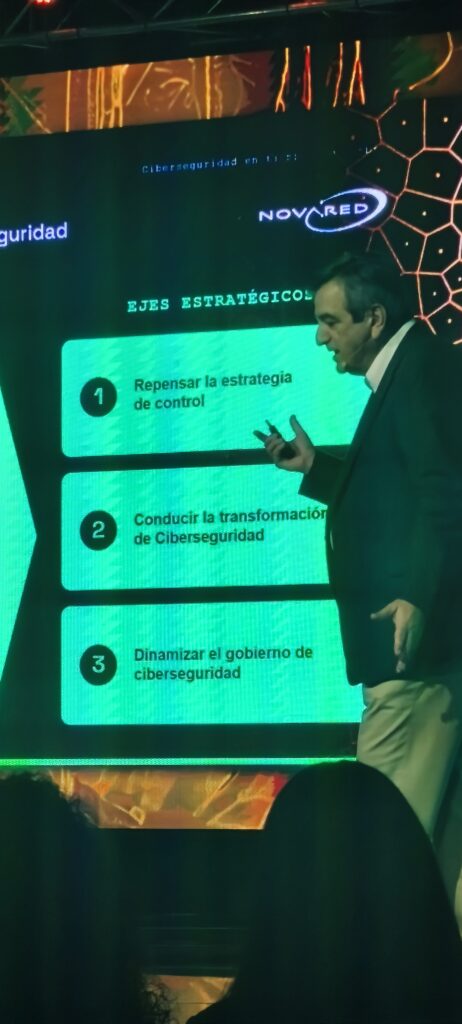
Asimismo, sostuvo que el panorama de ciberseguridad está cambiando por la irrupción de la IA, la tensión geopolítica, la computación cuántica, la dependencia de las cadenas de suministro y una regulación que llega atrasada. Advirtió que la cadena de suministro es difícil de controlar y que, a través de ella, los atacantes pueden llegar al corazón de la organización, como habría sido el caso de Anthropic, y planteó que esos desafíos deben abordarse desde tres ejes estratégicos: repensar la estrategia de control, conducir la transformación de la ciberseguridad y dinamizar su gobierno.
Para eso, explicó, Novared se está transformando en su modelo de servicio, sus sistemas tecnológicos, su modelo de operación, sus soluciones y su forma de crear valor. En concreto, mencionó la detección aumentada con el NG SIEM de CrowdStrike en el SOC de Novared, plataformas que incluyen agentic AI y la creación de un Centro de Excelencia para desarrollar capacidades en inteligencia artificial.
“Como esto va sucediendo como en olas, tenemos que ir avanzando como empresa, entonces nos tenemos que ir reinventando. Estamos en una época que no era tan así hace cinco años: siempre había cosas nuevas, pero no todas juntas al mismo tiempo”, dijo Pérez en exclusiva a ZonaCISO.
La IA democratizó el ataque
Para Pérez, el telón de fondo de todo este mes es que la inteligencia artificial cambió quién puede atacar, ya que “cualquiera hoy día puede construir, muy fácil, herramientas para atacar, eso como que se democratizó”. Lo que antes exigía a una persona muy experta hoy se parece más a un negocio, en el que incluso un ransomware que cobra poco puede resultar rentable si se lanza muchas veces.
Sobre el futuro de la defensa, Pérez explicó que hoy “hay muchos software automáticos que están mirando cosas en la nube y van avanzando más rápido”, pero que esa automatización tiene un límite. “Después, el que lo interpreta todavía es humano, y probablemente va a seguir siendo humano porque hay muchos falsos positivos”, sostuvo.
Sobre por qué la automatización de la defensa necesita supervisión humana, Fernando Fuentes, gerente de Innovación y Desarrollo de Novared, plantea que la IA obliga a las empresas a defenderse en cuatro frentes en Ciberseguridad: cuatro caras de la IA que debemos aprender a enfrentar.
En 31 años, Novared, que nació en Chile y hoy tiene oficinas en Argentina, Brasil y España, ha tenido que reinventarse varias veces, y Pérez ya mira la siguiente ola: la computación cuántica, que “se pensaba que estaba muy lejos” y “está más cerca de lo que se ve”. Con ella, los sistemas de encriptación actuales quedarán obsoletos, y el cambio, advirtió, “no puede hacerse de la noche a la mañana. Si antes pensaban que era el 2040, y ahora están pensando que es el 2029, hay que hacer hartas cosas en el camino”.