
Con una operación distribuida en todo Chile, Fondo Esperanza enfrenta desafíos de conectividad, protección de identidades y alfabetización digital. Felipe Baeza, Subgerente de Plataforma, Ciberseguridad y Resiliencia de Fondo Esperanza, explica cómo integrar la seguridad desde el diseño y acompañar a los emprendedores.
Cuando una organización combina oficinas, asesores en terreno y canales digitales utilizados desde contextos de conectividad muy distintos, la protección de la información no puede depender de un único escenario tecnológico. Los controles deben funcionar tanto en una infraestructura estable como en el trabajo móvil y en la interacción cotidiana con personas que recién comienzan a utilizar servicios financieros digitales.
En Fondo Esperanza, además, la ciberseguridad está estrechamente vinculada con la confianza. Proteger identidades, accesos y datos personales no solo permite resguardar la operación, sino también cuidar el vínculo construido con emprendedores para quienes un fraude o la pérdida de información puede tener consecuencias directas en su actividad y en sus familias.
Fondo Esperanza trabaja con emprendedores y comunidades a lo largo del país. ¿Qué desafíos particulares plantea este modelo para la estrategia de ciberseguridad?
Nuestro modelo es territorial y humano, distribuido en todo el país. Eso configura una superficie de exposición muy distinta a la de una banca concentrada en centros urbanos.
Los desafíos principales son tres. Primero, la heterogeneidad de escenarios de conectividad: coexisten oficinas con buena infraestructura, asesores en terreno con dispositivos móviles y comunidades con conectividad intermitente. La arquitectura debe entregar controles equivalentes en todos esos entornos. Segundo, la gestión distribuida de identidades y accesos: cada asesor, cada punto de atención y cada emprendedor que se conecta desde nuestros canales digitales es un “endpoint” que debemos proteger.
Y tercero, quizás el más particular: nuestros emprendedores son personas en situación de vulnerabilidad económica. Un incidente que en otra institución sería un problema financiero, aquí puede significar que una emprendedora pierda el capital que sostiene a su familia. Esa asimetría nos obliga a operar con estándares que van más allá del cumplimiento normativo.
¿Cómo se puede avanzar en la digitalización de productos y servicios financieros sin generar nuevas barreras para personas con distintos niveles de alfabetización digital?
Es una tensión que vivimos todos los días. Buena parte de nuestros emprendedores se acerca por primera vez a un servicio financiero digital con nosotros. Si diseñamos como si todos los usuarios fueran nativos digitales, generamos exclusión.
La respuesta pasa por dos ideas. La primera es la seguridad usable: los controles deben ser robustos, pero no imponer pasos que el usuario no pueda ejecutar. Nuestra aplicación móvil de cara a nuestros emprendedores se diseña con esa premisa.
La segunda son los canales híbridos. La digitalización no reemplaza la metodología con la que trabajamos con nuestros emprendedores, la complementa. El acompañamiento humano sigue siendo la primera capa de “soporte técnico” y de verificación de confianza para muchos de ellos. Y de forma transversal entendemos la alfabetización digital como parte del servicio: la seguridad del emprendedor no depende solo del sistema, sino de que comprenda cómo usarlo con confianza.
En una organización basada en relaciones de confianza, ¿qué papel cumple la ciberseguridad en la protección de ese vínculo con sus socias y socios?
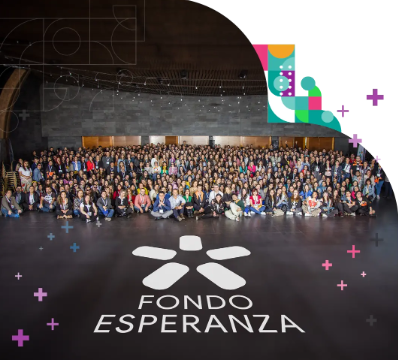
El modelo de banca comunal se sostiene sobre un tejido de confianza que tarda años en consolidarse y puede quebrarse rápidamente frente a un incidente mal gestionado. Entendida así, la ciberseguridad opera como función de custodia del vínculo. Cada control que implementamos -cifrado, monitoreo, segmentación, gestión de accesos- es, en última instancia, una promesa hacia la emprendedora de que su información, su historial y su dinero están protegidos con el mismo rigor con el que ella cuida su negocio.
Con los equipos subrayo algo: confidencialidad, integridad y disponibilidad no son conceptos abstractos. Cuando fallamos en cualquiera de las tres, no fallamos ante una regulación: fallamos ante una persona que confió en nosotros. Por eso también insistimos en la transparencia: cuando algo ocurre, comunicar bien es tan importante como responder bien.
El phishing, la suplantación de identidad y el fraude digital afectan especialmente a los usuarios de servicios financieros. ¿Cómo debería distribuirse la responsabilidad de prevenirlos entre las organizaciones y las propias personas?
La mayor carga recae en la organización: somos nosotros los que contamos con la tecnología, la información y las capacidades para poner controles preventivos y de detección -análisis de comportamiento, monitoreo transaccional, verificación en tiempo real y equipos de fraude dedicados-. Trasladar el peso al usuario sería, en la práctica, renunciar a nuestra obligación.
¿De qué forma se incorpora la seguridad desde el diseño cuando se desarrollan nuevos canales, aplicaciones o servicios digitales?
Aplicamos las mejores prácticas del mercado en seguridad y privacidad desde el diseño. En la práctica, esto significa que ciberseguridad trabaja de forma colaborativa con las áreas de desarrollo, aportando en el diseño, en las pruebas y en la puesta en producción.
No somos un validador al final del ciclo: somos parte del proceso desde el levantamiento del requerimiento. Ese enfoque colaborativo permite anticipar riesgos e incorporar controles antes de liberar los productos; así nacen seguros.
Considerando la presencia territorial y el contacto directo de los equipos con las comunidades, ¿cómo se construye una cultura de seguridad que llegue efectivamente a todos los colaboradores?
Con equipos distribuidos en todo el país, la única cultura de seguridad que funciona es la que se vuelve parte de la conversación cotidiana. Ni un manual ni un correo masivo cambian comportamientos por sí solos.
Trabajamos con capacitaciones específicas de ciberseguridad -manejo de dispositivos, ingeniería social, uso de redes públicas, protocolos ante pérdida de equipos- y con simulacros de phishing a nuestros colaboradores, que ponen a prueba comportamientos reales. Estos ejercicios no son punitivos, sino formativos: si alguien cae, la respuesta es acompañamiento, no sanción. Así generamos una cultura de reporte, en la que quien detecta algo sospechoso debe avisar sin temor.
¿Qué cambios implica la nueva Ley de Protección de Datos Personales para organizaciones que administran información financiera y personal de sus usuarios?
Es un cambio de paradigma. Chile pasa de un marco de baja intensidad a uno alineado con estándares internacionales, más cercano al Reglamento General de Protección de Datos de la Unión Europea.
Los cambios más relevantes son varios. Se transita de un modelo de consentimiento formal a uno de responsabilidad demostrada: hay que demostrar cómo se recolectó cada dato, con qué finalidad y por cuánto tiempo. Aparecen obligaciones nuevas -evaluaciones de impacto, registro de actividades de tratamiento, notificación de brechas- y una nueva Agencia de Protección de Datos con facultades sancionatorias. Y se refuerzan los derechos de las personas, incluida la oposición a decisiones automatizadas, cada vez más relevante con el uso de modelos de scoring e inteligencia artificial.
Para nosotros, que operamos también bajo la supervisión de la CMF, esto supone una doble capa regulatoria que debe articularse de manera coherente. Y si la ley busca proteger al titular, en nuestro caso ese titular es muchas veces una persona con acceso limitado a la información. La ley se cumple mejor cuando se comunica bien.
Desde su experiencia, ¿cómo ha cambiado la forma de entender el rol del líder de seguridad, qué retos tiene y qué capacidades necesitará para acompañar la innovación durante los próximos años?
El rol ha evolucionado profundamente. Hace una década era esencialmente técnico, enfocado en operar herramientas y responder a incidentes. Hoy es un rol estratégico y habilitador: participa en las decisiones de negocio, se sienta con la alta dirección a explicar riesgos y actúa como facilitador de la innovación, no como su freno.
Las capacidades que veo críticas hacia adelante son pensamiento de negocio, comunicación con reguladores y directorio, gestión de terceros y cadena de suministro, comprensión de la inteligencia artificial -tanto por sus usos legítimos como por las nuevas amenazas que introduce- y liderazgo humano y ético.
En una institución como la nuestra esto se acentúa. El líder de seguridad es también un guardián del propósito. Y esa es, personalmente, la parte del trabajo que más me interesa.