
Proofpoint documentó una campaña de 26 días contra organizaciones chilenas, entre ellas bancos y un retailer, con la herramienta abierta TeamFiltration. No hizo falta un zero-day: bastaron siete cuentas de servicio con contraseñas por defecto que nadie revisó después de crearlas.
Durante casi un mes, un actor aún no identificado probó sistemáticamente credenciales contra entornos Microsoft 365 de organizaciones chilenas, primero en la banca y finalmente en un gran retailer local, donde logró entrar. Así lo detalla el equipo de inteligencia de amenazas de Proofpoint en un análisis publicado en su blog Threat Insight, donde rastrea la campaña bajo el nombre UNK_CondorFiltration. La compañía presentó el caso en su conferencia Proofpoint Protect 2026, según reportó Dark Reading.
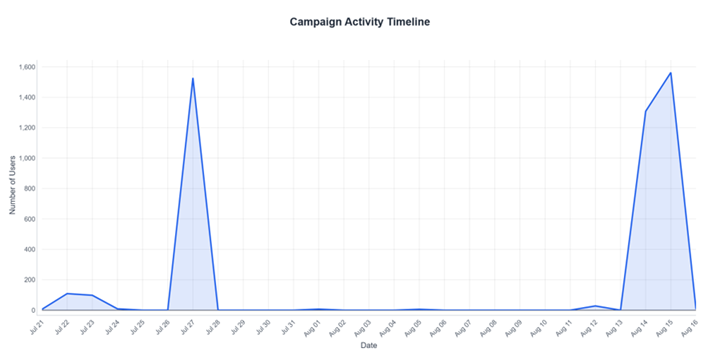
La escala da una idea del esfuerzo: entre el 21 de julio y el 16 de agosto, el atacante generó 32.825 intentos de autenticación contra 5.714 cuentas repartidas en 28 tenants de Microsoft 365, rotando entre 1.487 direcciones IP de Amazon Web Services para evitar bloqueos. Lo hizo en tres oleadas: una fase de bajo volumen contra bancos chilenos (21 al 24 de julio), un peak de más de 1.500 cuentas en un solo día contra otra institución financiera a fines de julio, y una ofensiva concentrada a mediados de agosto contra el retailer, que por sí solo concentró el 78% de los eventos observados. Proofpoint no identificó públicamente a las organizaciones afectadas.
Siete cuentas, siete minutos
El éxito llegó en la tercera oleada. Entre el 14 y el 15 de agosto, el atacante comprometió siete cuentas; seis de ellas cayeron en un lapso de siete minutos, lo que según Proofpoint sugiere que compartían la misma contraseña por defecto.
Las siete tenían el mismo perfil: eran cuentas funcionales o de servicio —no de personas—, no registraban ningún inicio de sesión legítimo previo, no tenían autenticación multifactor y seguían habilitadas pese a no usarse. En cambio, no hubo un solo compromiso de cuentas de empleados, que sí estaban sujetas a cambios periódicos de clave.
“Cada compromiso confirmado se remonta a la misma causa raíz probable: una contraseña por defecto en una cuenta olvidada”, resumen los investigadores, quienes advierten que las cuentas de servicio “creadas por conveniencia y nunca revisadas son una superficie de ataque estructuralmente desprotegida”.
La herramienta tampoco es nueva. TeamFiltration es un framework de código abierto presentado en DEF CON 30 para auditar entornos Microsoft 365, que permite enumerar cuentas, hacer password spraying, exfiltrar datos y dejar puertas traseras. En este caso se usó para extraer correos, chats de Teams y archivos de OneDrive.
Qué hizo el atacante adentro
El informe reconstruye minuto a minuto uno de los accesos. Noventa segundos después de entrar por Teams, el atacante se conectó desde una VPN alemana e intentó acceder a la VPN corporativa, donde lo frenaron el MFA y las políticas de acceso condicional. Siguió entonces por el portal de Azure, luego por el portal de Microsoft 365 y, unos 25 minutos después, llegó a SharePoint Online, donde hizo reconocimiento de documentos y obtuvo un token para la API de Microsoft Graph.
Proofpoint advierte que el módulo de backdoor de TeamFiltration permite reemplazar archivos legítimos de OneDrive por versiones maliciosas que se ejecutan la próxima vez que alguien los abre. Hay indicios de que eso pudo intentarse vía SharePoint, aunque no está confirmado.
Un patrón que se repite
El caso no es aislado. eSecurity Planet recuerda que en junio otra campaña de spraying generó 81 millones de intentos de login y comprometió 78 cuentas en 64 organizaciones. “La verdadera preocupación es cómo la IA ayuda a los atacantes a escalar estos ataques”, advirtió Sarah Sabotka, investigadora de amenazas de Proofpoint, al mismo medio.
En Chile, el diagnóstico coincide con lo que ya mostraban los datos. El informe State of Ransomware de Sophos detectó que el 64% de los ataques de ransomware en el país se originó en identidades comprometidas: 21% por credenciales robadas y 10% por fuerza bruta, justamente la técnica que usa TeamFiltration.
El momento tampoco es menor: agosto fue el mes con más organizaciones chilenas afectadas por ransomware desde que hay registro.
La lección para los directorios
El caso deja al descubierto una paradoja. Mientras la banca chilena lleva más de un mes aplicando la NCG 538 de la CMF, que obliga a validar la identidad de los clientes con dos factores, las identidades no humanas dentro de las propias organizaciones —cuentas de servicio, integraciones, buzones funcionales— siguen fuera del radar.
La causa raíz que describe Proofpoint apunta a una higiene básica: cambiar las contraseñas por defecto apenas se crea una cuenta y exigir MFA también a las identidades no humanas. En su cobertura del caso, eSecurity Planet agrega cuatro medidas para los equipos de defensa: auditar las cuentas de servicio sin actividad reciente; quitarles privilegios innecesarios y restringir desde dónde pueden autenticarse; reemplazar las cuentas heredadas por identidades administradas; y establecer revisiones de acceso periódicas con un dueño documentado para cada cuenta.
Hay además una dimensión regulatoria. Con la Ley Marco de Ciberseguridad vigente y la Ley de Protección de Datos Personales por entrar en vigor en diciembre, un acceso no autorizado a correos, chats y archivos corporativos ya no es solo un problema técnico: puede activar obligaciones de reporte ante el CSIRT y, si hay datos personales en juego, responsabilidades frente a sus titulares.