
Check Point, F5, Arista y MikroTik reconocieron ataques activos contra fallas en VPN, gateways de acceso, orquestadores SD-WAN y routers. Son los equipos que más expuestos están a internet y los que menos visibilidad tienen dentro de las organizaciones.
En pocos días, cuatro fabricantes de equipos de red confirmaron que atacantes estaban explotando vulnerabilidades en sus productos antes o apenas después de que existiera un parche. No se trata de un fallo puntual: son VPN, gateways de acceso, orquestadores de SD-WAN y routers, justamente los equipos que conectan a la organización con internet y que rara vez tienen un agente de seguridad instalado.
El caso más largo es el de Check Point. Según BleepingComputer, la compañía confirmó el 23 de septiembre la explotación de CVE-2026-85102, una falla de ejecución remota de código sin autenticación en el manejo de certificados de la VPN de Security Gateway. Una segunda vulnerabilidad, CVE-2026-93616, que afecta al servicio web de administración, venía siendo explotada desde el 23 de julio. El NCSC de Países Bajos había advertido del riesgo el 10 de septiembre, y los primeros ataques contra la VPN se confirmaron dos días después.
F5, en tanto, advirtió que “ha sido explotada” CVE-2026-94127, una falla de ejecución remota de código en BIG-IP APM que afecta a los equipos configurados como servidor de autorización OAuth, según el mismo medio. Arista, por su parte, parchó CVE-2026-93952, de severidad máxima, en las instalaciones locales de VeloCloud Orchestrator: permite acceder a funciones internas privilegiadas sin credenciales y, según la compañía, ya estaba siendo explotada.
MikroTik: sin clave ni llave SSH
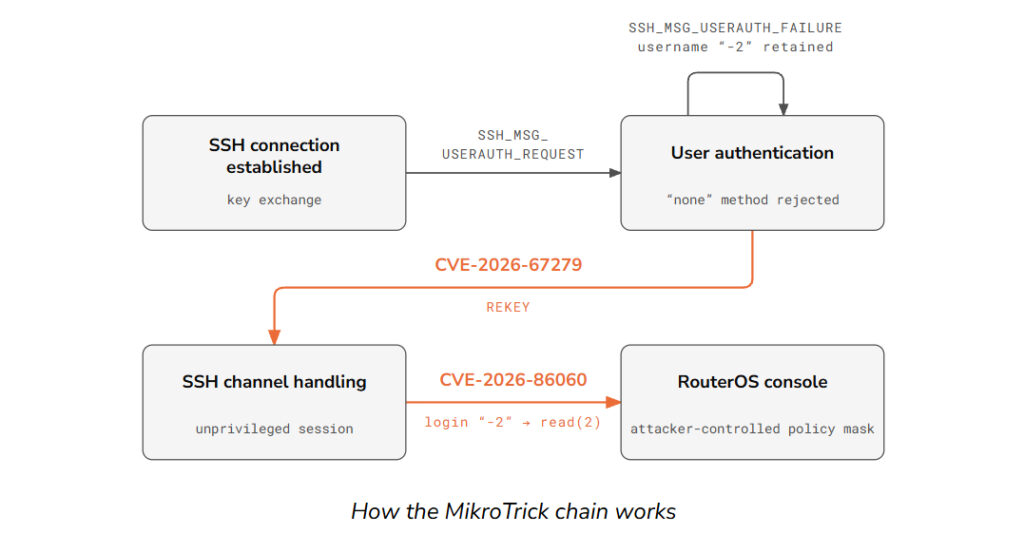
El cuarto caso apunta a un equipo muy extendido en redes de proveedores y empresas medianas. CERT Polska analizó una cadena de dos fallas en RouterOS, bautizada MikroTrick, que permite tomar el control total de routers MikroTik expuestos a internet “sin contraseña, sin llave SSH y sin completar la autenticación”, según The Hacker News. Los registros de ataque datan del 2 de septiembre, un día antes de que se publicaran los parches (versiones 6.49.21, 7.23.4 y 7.24.2). No hay una cifra oficial de equipos comprometidos.
Parchar lo que se está explotando
Tres de los cuatro casos ya están en el catálogo de vulnerabilidades explotadas (KEV) de CISA, la agencia de ciberseguridad de Estados Unidos, que dio plazo hasta el 25 de septiembre a las agencias federales para corregir las fallas de Check Point, F5 y Arista.
La coincidencia no es menor. Como explica CiberSeguridad Latam, CISA dejará de publicar su boletín semanal de vulnerabilidades el 28 de septiembre, y su nueva directiva BOD 26-04 cambia el criterio de priorización: ya no manda el puntaje de severidad CVSS, sino la evidencia de explotación real. El medio advierte que muchas organizaciones medianas de la región usaban ese boletín como su única fuente consolidada.
Para un equipo de seguridad en Chile, la lógica es trasladable: con cientos de vulnerabilidades publicadas cada mes, la pregunta útil no es cuál es la más grave en el papel, sino cuál ya está siendo usada por atacantes y si esa tecnología está en la red propia.