
BigDiskBuster, la última herramienta liberada por el investigador conocido como Nightmare Eclipse, impide que el antivirus de Windows descargue firmas y actualizaciones. No compromete el equipo por sí sola, pero lo deja protegido con defensas cada vez más viejas, y los trabajos anteriores del mismo autor ya terminaron en ataques reales.
Un investigador publicó en GitHub una prueba de concepto que impide que Microsoft Defender, el antivirus que viene integrado en Windows, se actualice. La herramienta, llamada BigDiskBuster, funciona en todas las versiones soportadas del sistema operativo y, por ahora, no tiene parche ni CVE asignado, según informó BleepingComputer el 22 de septiembre.
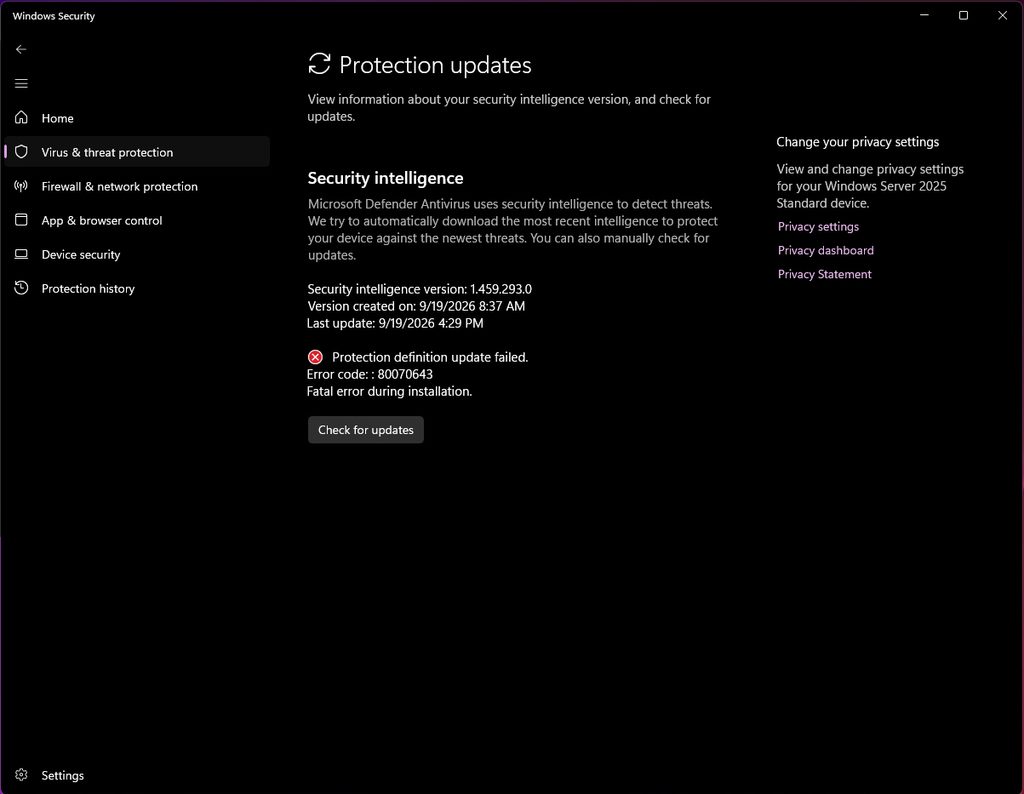
Su autor es Abdelhamid Naceri, que opera bajo el alias Nightmare Eclipse. Él mismo la describió como una “herramienta divertida” que, mientras corre en segundo plano, deja al equipo “atascado” en la versión de Defender que tenga instalada. Microsoft no respondió a las consultas del medio.
Cómo funciona
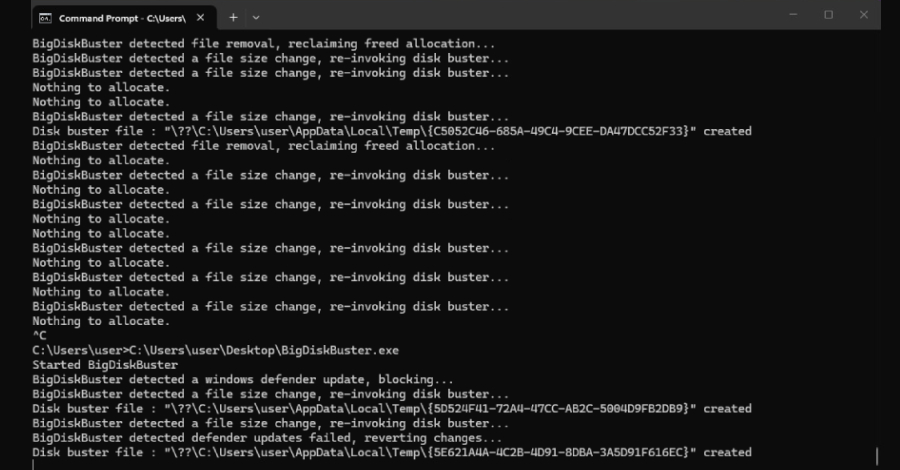
El mecanismo es simple. Según el análisis de The Hacker News, BigDiskBuster vigila las carpetas donde Defender descarga sus actualizaciones de plataforma y de firmas. Cuando detecta que comienza una descarga, crea un archivo oculto que ocupa todo el espacio libre del disco, lo que hace fallar la actualización. Una vez que Defender abandona el intento, la herramienta borra el archivo y espera el siguiente.
El medio francés IT-Connect agrega un dato relevante: a partir de la revisión del código, todo indica que no se necesitan privilegios de administrador y que bastaría con una cuenta de usuario estándar, aunque aclara que no lo confirmó en pruebas.
BigDiskBuster no da acceso al equipo ni ejecuta código malicioso por sí sola. Su efecto es otro: un Defender que no se actualiza detecta cada día menos amenazas nuevas. Para un atacante que ya logró entrar, es una forma de ganar tiempo sin hacer ruido.
Por qué no es solo una curiosidad
El antecedente del autor es lo que vuelve el caso relevante. Naceri ha publicado cerca de una docena de zero-days de Windows desde abril, en lo que distintos medios vinculan a una disputa con Microsoft tras su salida de la compañía. Tres de ellos, BlueHammer, RedSun y UnDefend, fueron usados en intrusiones reales y terminaron en el catálogo de vulnerabilidades explotadas de CISA.
UnDefend es el precedente más directo: también bloqueaba las actualizaciones de Defender y Microsoft lo corrigió en mayo. No está claro si ese parche cubre la nueva técnica, que usa un mecanismo distinto. IT-Connect estima que la corrección podría llegar con el Patch Tuesday de octubre.
Qué pueden hacer los equipos de seguridad
Mientras no haya parche, las recomendaciones apuntan a la detección y al control de lo que se ejecuta en los equipos:
- Vigilar fallas repetidas en las actualizaciones de Defender, especialmente en varios equipos a la vez.
- Revisar alertas de poco espacio libre en el disco del sistema y archivos ocultos de gran tamaño en carpetas temporales.
- Verificar la versión de Defender en el parque de equipos, por ejemplo con el comando de PowerShell Get-MpComputerStatus.
- Restringir la ejecución de binarios desconocidos con WDAC o AppLocker.
El caso toca un punto sensible para muchas organizaciones chilenas, en especial las más pequeñas, que dependen de la protección que viene incluida en Windows como su principal defensa en el endpoint. Con el 46% de las pymes encuestadas en Chile sin un plan de ciberseguridad, según un estudio de Mastercard, un antivirus desactualizado sin que nadie lo note es un riesgo concreto.