
Los datos filtrados y los accesos robados dominan la dark web latinoamericana, según el LATAM Threat Landscape Report 2026 de SOCRadar. Su CISO, Ensar Seker, explica en entrevista exclusiva con ZonaCISO que Chile reúne justo lo que buscan los atacantes: acceso eficiente y capacidad de presión.
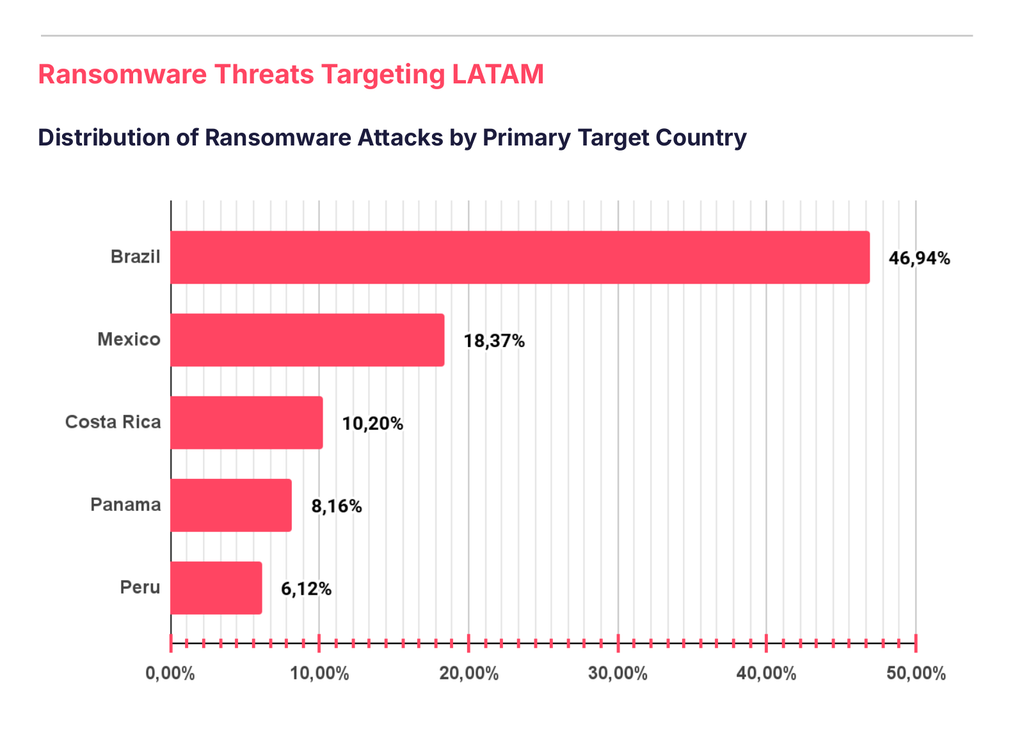
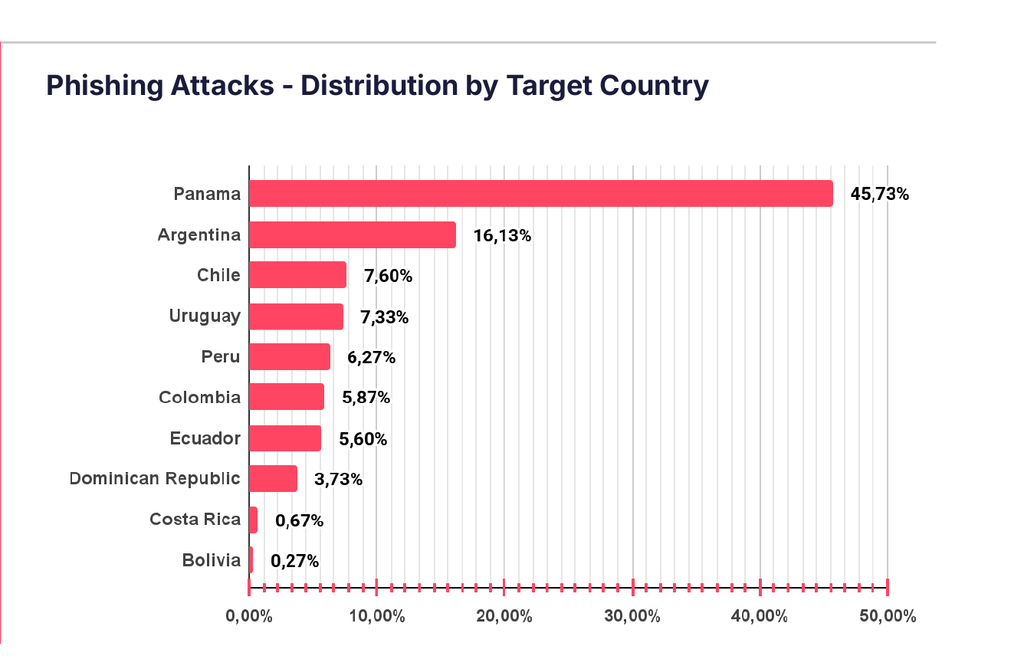
La monetización de datos se ha convertido en uno de los principales motores del mercado criminal de América Latina, donde los datos y las bases de datos filtrados representan 72,61% de los listados de la dark web, y 62,37% son ofertas de venta, según el LATAM Threat Landscape Report 2026 de SOCRadar. Brasil sigue siendo el principal foco regional al encabezar los casos de ransomware (46,94%) y Panamá concentra 45,73% de las campañas de phishing, seguido por Argentina (16,13%) y Chile (7,60%).
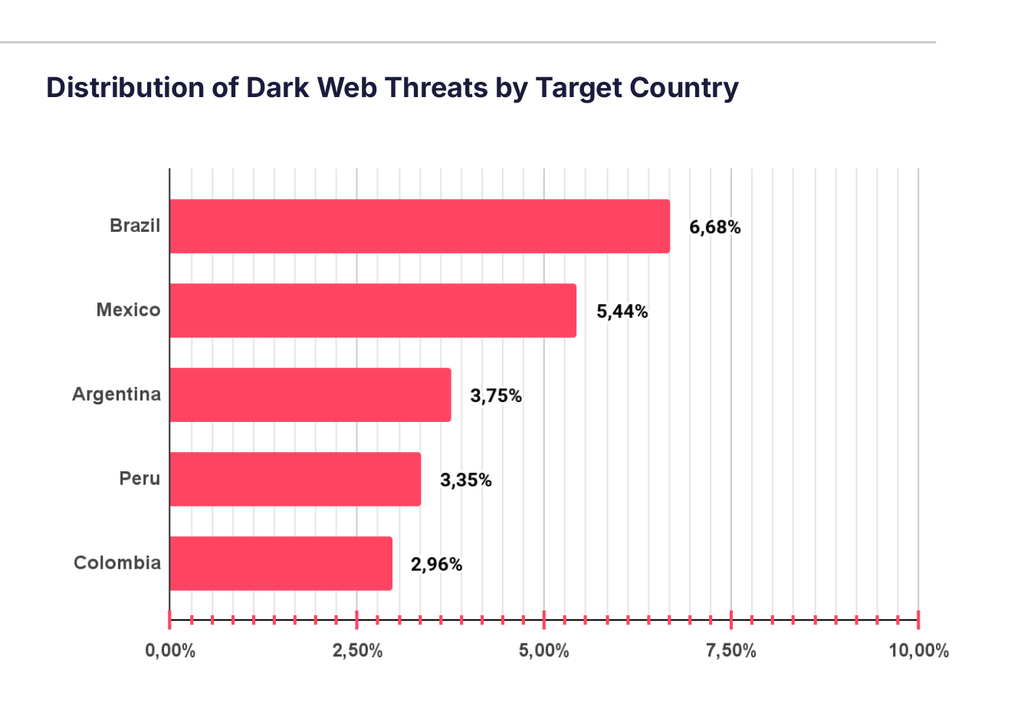
Chile, en cambio, no figura entre los cinco países con más casos de ransomware observados ni entre los cinco con más listados en la dark web, que encabeza Brasil con 6,68%. Pero eso no cuenta toda la historia, y Ensar Seker, CISO de SOCRadar, explica por qué.
“Chile no es el mayor objetivo de ransomware de la región en volumen absoluto […]. Sin embargo, combina una economía muy digital con sectores valiosos y operacionalmente sensibles, como finanzas, minería, energía, telecomunicaciones, transporte, gobierno y servicios digitales.”
Y si bien Chile puede mostrar menos listados de ransomware observados que las mayores economías de la región, un menor volumen “no debe confundirse con un menor impacto potencial”, indica Seker, quien además explica que las cifras de SOCRadar reflejan las víctimas que los propios grupos publican en sus sitios de filtración (leak sites), no el total de incidentes, porque muchos ataques nunca se divulgan.
A juicio del ejecutivo, los operadores de ransomware buscan dos cosas: acceso que puedan obtener con eficiencia y una interrupción que les dé poder de negociación. Chile ofrece ambas, explica, por sus cadenas de suministro interconectadas, el uso extendido de la nube y de servicios en línea, y organizaciones para las que una caída se vuelve muy costosa muy rápido. “El ransomware sigue al acceso y a la capacidad de presión, no a las fronteras”, resume.
¿Quiénes lideran el ransomware en Latinoamérica?
En la edición 2025 del informe, Brasil sumaba 30,28% de los ataques de ransomware y México 27,52%, mientras que en la versión más reciente, Brasil sube a 46,94% y México baja a 18,37%, seguido por Costa Rica (10,20%), Panamá (8,16%) y Perú (6,12%).
Respecto a los grupos responsables, Qilin encabeza con 12,4% de los ataques observados, seguido por Akira (6%) y SafePay (5,8%), mientras que 75,9% se reparte entre otros grupos. Un año antes, el liderazgo era de RansomHub (14,25%), seguido por Akira (9,65%).
Para Seker, esa rotación es el hallazgo: “Los defensores chilenos enfrentan un campo cambiante de operadores y afiliados, no un grupo dominante”.
Del infostealer al ransomware: una cadena criminal especializada
El reporte regional muestra que el centro del negocio está en las publicaciones relacionadas con acceso, que suman 24,30% de los listados de la dark web, solo detrás de los datos y bases de datos, y suelen ofrecer credenciales que funcionan o un acceso ya establecido dentro de la organización, más que un exploit sofisticado. “El producto puede ser acceso a una VPN, a Remote Desktop Protocol, a un correo corporativo, a una cuenta en la nube, a un endpoint comprometido, a un web shell o a un panel administrativo”, indica el ejecutivo.
Para Seker, los infostealers, los brokers de acceso y el ransomware no son problemas separados, sino etapas de una misma operación. “Forman una cadena de suministro criminal especializada. Un infostealer captura credenciales o datos de sesión. Un broker valida el acceso, agrega información sobre la organización y lo vende. Un afiliado de ransomware usa luego esa entrada para escalar privilegios, moverse lateralmente, robar datos, desactivar los mecanismos de recuperación y desplegar el ransomware o realizar la extorsión.”
Los grupos involucrados no necesariamente se conocen entre sí ni pertenecen a la misma organización. “Los mercados clandestinos permiten que cada participante se especialice. Esta división del trabajo reduce la barrera técnica de entrada y hace que el ecosistema sea más escalable”, sostiene.
¿Qué deben priorizar los CISO en Chile?
Para Seker, la prioridad parte por las identidades. “Los infostealers son un riesgo material porque operan a escala y a menudo son indiscriminados. Un dispositivo infectado puede exponer contraseñas guardadas en el navegador, cookies de autenticación, tokens de sesión, datos de autocompletado, información de criptomonedas y credenciales corporativas de VPN, correo o nube.” Con esa información, explica, los atacantes pueden tomar el control de cuentas, cometer fraudes y hacer reconocimiento, o bien empaquetarla en logs y venderla a un broker de acceso inicial u otro grupo criminal.
Para las organizaciones chilenas, advierte, la exposición de identidades es especialmente importante, porque las credenciales y cookies de sesión robadas desde dispositivos personales o no administrados pueden darles a los criminales una ruta de apariencia legítima hacia el correo corporativo, las plataformas en la nube, las VPN y otros servicios remotos.
“Un punto crucial es que cambiar una contraseña puede no ser suficiente. Si el dispositivo infectado sigue comprometido, o si las sesiones y tokens activos no se revocan, el atacante puede mantener el acceso o capturar las nuevas credenciales. La respuesta debe incluir entonces la investigación del endpoint, la eliminación del malware, la rotación de credenciales, la revocación de sesiones y la revisión de la actividad posterior en las cuentas”, señala.
Para Seker, el objetivo de fondo no es solo demostrar cumplimiento, sino detectar la exposición con anticipación, contener los incidentes más rápido y mantener las operaciones esenciales bajo ataque. Estas son las nueve prioridades que plantea a los CISO:
- Mantener un inventario preciso de sistemas críticos, identidades, datos y activos externos.
- Aplicar autenticación multifactor resistente al phishing en correo, VPN, accesos privilegiados y nube.
- Monitorear de forma continua las credenciales expuestas y revocar las sesiones comprometidas, no solo restablecer contraseñas.
- Priorizar las vulnerabilidades en sistemas expuestos a internet según su explotabilidad y su impacto en el negocio.
- Segmentar los entornos críticos y limitar los privilegios administrativos.
- Mantener backups offline o inmutables y probar con regularidad la restauración completa.
- Evaluar el acceso de terceros y exigir controles equivalentes a los proveedores críticos.
- Ensayar los procedimientos de respuesta a incidentes, continuidad del negocio y notificación a la Agencia Nacional de Ciberseguridad (ANCI) antes de que ocurra una crisis.
- Dar al delegado de ciberseguridad independencia, autoridad y acceso directo a la alta dirección.
“La conclusión práctica es que el monitoreo de seguridad interno ya no basta. Las organizaciones también necesitan visibilidad sobre los activos expuestos a internet, las credenciales robadas, la infraestructura de suplantación y la actividad de los mercados criminales fuera de sus redes”, enfatiza Seker.